玩轉ECS第5講 彈性計算安全組最佳實踐及數據庫服務新特性解析
在云計算環境中,彈性計算服務(ECS)的安全組是保障實例網絡安全的第一道防線。本講將深入探討安全組的最佳實踐,并介紹與數據庫服務相關的最新特性,幫助您構建既安全又高效的云上架構。
一、 安全組核心概念與最佳實踐
安全組是一種虛擬防火墻,用于控制一個或多個ECS實例的入方向和出方向流量。其規則基于白名單模式,即“默認拒絕,顯式允許”。
最佳實踐包括:
- 遵循最小權限原則:僅為應用所需的確切協議和端口開放訪問,例如,僅對Web服務器開放80/443端口,對SSH管理開放特定IP段的22端口。
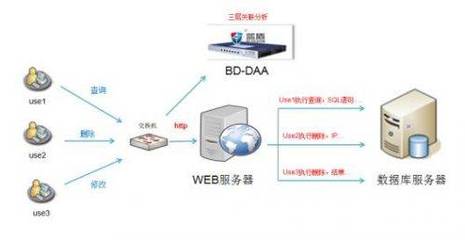
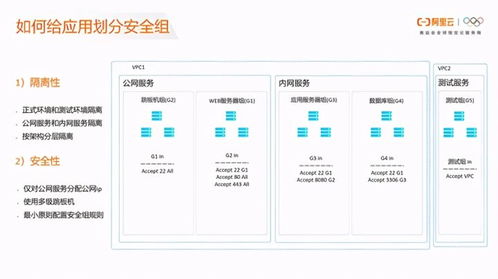
- 業務分層隔離:為Web層、應用層、數據層分別創建獨立的安全組,通過規則實現層級間的受控訪問,避免“一網通”的安全風險。
- 優先使用安全組ID授權:在允許內網互通時,使用目標安全組的ID作為源地址,而非整個CIDR網段。這樣即使實例IP變更,規則依然有效,管理更靈活。
- 定期審計與清理:周期性檢查安全組規則,清理過期或不再使用的授權,減少攻擊面。
二、 面向數據庫服務的安全組精細化管控
數據庫是業務的核心,其安全防護至關重要。
- 專用安全組:為RDS、Redis等數據庫服務創建專屬安全組,嚴格限制源端。通常只允許前端應用服務器所在的安全組或特定IP訪問其服務端口(如MySQL的3306)。
- 區分管理流與業務流:數據庫的管理端口(如SSH)應與業務端口隔離,僅向運維跳板機或堡壘機開放。
- 利用“安全組規則雙向配置”新特性:傳統上需在客戶端和數據庫端安全組分別配置規則。現在,云平臺提供了更便捷的功能,如在數據庫安全組規則中直接引用客戶端安全組ID,系統可自動提示或輔助生成雙向匹配的規則,大幅簡化配置并降低錯誤率。
三、 安全組新特性助力數據庫連接與管理
主流云平臺針對數據庫場景增強了安全組功能:
- 規則模板與批量操作:提供“允許MySQL內網訪問”等預置規則模板,并支持跨多個安全組的規則批量克隆和修改,便于在開發、測試、生產環境間快速復制安全策略。
- 可視化流量分析與智能推薦:安全組控制臺集成流量日志分析,可直觀查看被拒絕的訪問請求,并基于此智能生成規則修改建議,幫助您快速排查數據庫連接問題。
- 與數據庫白名單聯動增強:部分云服務允許將安全組直接綁定為數據庫實例的白名單,實現網絡層與數據庫層權限的統一管理,策略更一致。
安全組是云上安全架構的基石。通過踐行最小權限、分層隔離等最佳實踐,并結合引用安全組ID、智能規則管理等新特性,您可以高效地為ECS實例及后端數據庫服務構建一個動態、精細、堅固的網絡訪問控制體系,確保業務在彈性擴展的安全亦無虞。
如若轉載,請注明出處:http://m.638e.cn/product/7.html
更新時間:2026-11-11 21:45:49